防洪安全:DDoS 的原理分析及攻防策略
0. 引言
前文已覆盖 4 层协议安全(iptables 准入)与应用层安全(HTTP/HTTPS 攻防)。DDoS 攻击形式看似简单,但单靠企业自身能力往往难以防范。本文分析 DDoS 的三大攻击类型原理,并给出对应的攻防策略。
1. DDoS 攻击的痛点与类型
DDoS(分布式拒绝服务)难以防范的原因:
- 难以溯源:攻击通常通过大量肉鸡发起流量攻击并伪造 IP,很难找到真实攻击者;
- 防御成本高:攻击者发起成本远低于防御成本,流量型攻击利用大量肉鸡低成本制造拥堵;单企业没有统一的流量清洗能力,自建清洗需投入设备与带宽,中小企业通常采购第三方防护服务。
常见攻击类型有三种:反射放大、SYN Flood、HTTP Flood。
2. 反射放大攻击
攻击原理:正常访问是 A 请求 B、B 响应 A;反射放大则是 A 伪造源 IP 并利用 B 的协议漏洞(DNS、memcache、NTP 等),使 B 把响应发给 C(受害者),且响应流量远大于请求流量,形成流量放大。黑客批量利用肉鸡发起请求,全部响应到攻击目标,导致目标网络流量被打满。
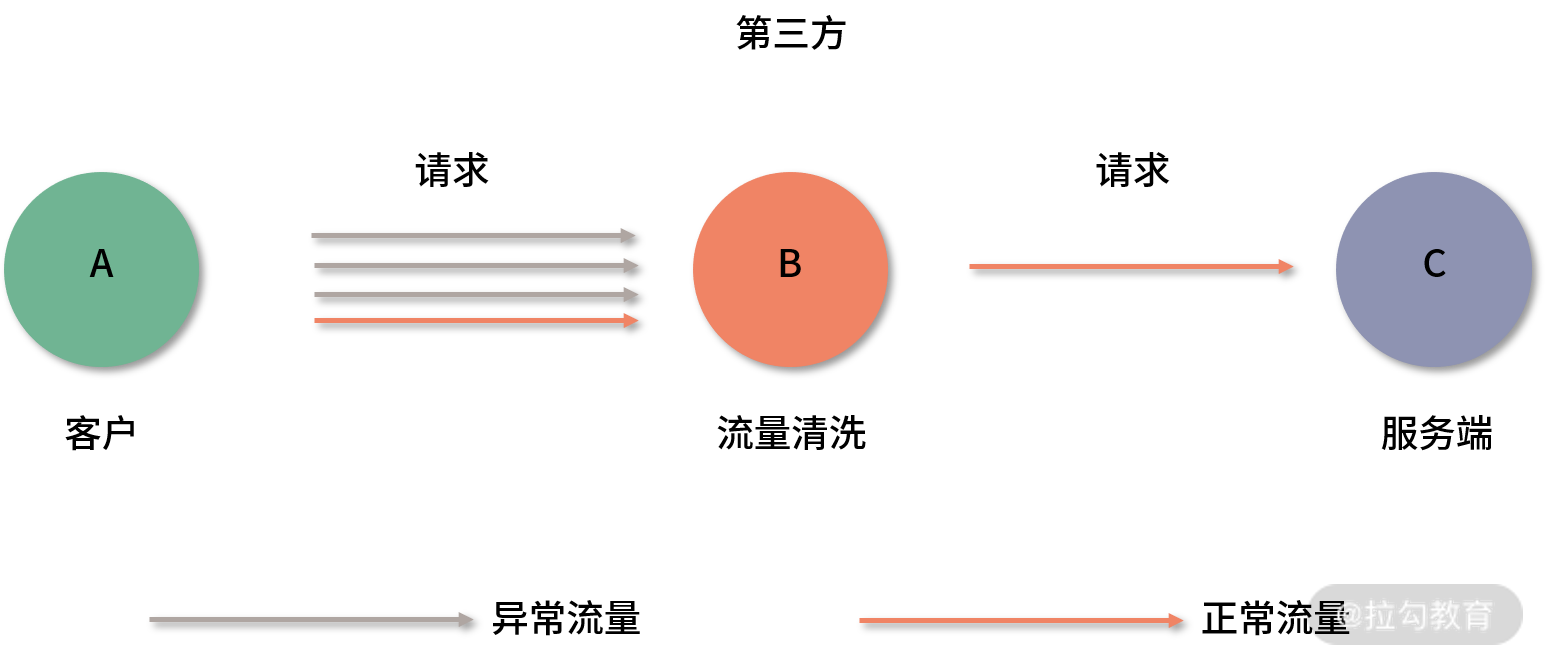
防护策略:
- 第三方流量清洗:海量请求先经过第三方清洗设备,识别并过滤异常流量,让正常流量穿透到服务端,保证服务不受影响;
- CDN 反向代理:低成本方案。把静态资源分发到贴近用户的 CDN 节点,流量先到 CDN 节点而非真实服务端;关键是隐藏所有真实服务地址,通过 CDN 代理全部真实服务,单个 CDN 节点可扛住一部分 DDoS 流量,避免整体服务受影响。
3. SYN Flood 攻击
攻击原理:大量肉鸡持续发送底层 TCP SYN 数据包,但不完成三次握手,使服务端一直处于 TCP 等待连接状态。Linux 内核中记录三次握手半连接的 SYN 队列(对应 tcp_max_syn_backlog 参数)被大量伪造源地址的半连接撑满后,服务端无法响应正常连接。
防护策略(Linux 内核优化):
- 增大
tcp_max_syn_backlog,扩大半连接队列; - 减小
tcp_synack_retries,减少 SYN+ACK 重试次数; - 启用
tcp_syncookies校验机制,从系统层面预防和优化。
若被海量肉鸡用真实用户地址访问,仍建议采购第三方流量清洗做更细致的识别与过滤。
4. HTTP Flood 攻击
攻击原理:比 SYN Flood 更具针对性,攻击者通过大量代理或僵尸主机向目标服务器发起海量 HTTP 报文,专门抓取响应慢的接口(如数据库操作 URI 或其他消耗资源的 URL),大量"正常"请求直接打向真实服务,使服务端资源迅速耗尽。
这类攻击完全模拟正常 HTTP 请求,通过已有机制很难分析。防护策略:
| 方案 | 特点 |
|---|---|
| 验证码校验 | 频繁访问(如超过固定次数)触发验证码;准确率高、误杀少,但影响真实用户体验 |
| 商业防护 | 第三方服务,准确度高、人员投入低,需付费 |
5. 小结
DDoS 三大攻击类型各有侧重:反射放大靠协议漏洞放大流量、SYN Flood 靠半连接耗尽队列、HTTP Flood 靠海量"正常"请求耗尽应用资源。防护分层思考:四层攻击用内核参数(syncookies、backlog)+ 流量清洗,七层攻击用验证码 + 商业防护,接入层用 CDN 隐藏真实地址分担流量。预算有限的中小企业,优先 CDN + 第三方清洗的组合是性价比最高的起点。
下一章基于 Django_crontab、Xadmin 搭建一套定时任务管理系统,把运维定时任务的配置从命令行搬到可视化界面。