HTTPS 协议
超文本传输安全协议(Hypertext Transfer Protocol Secure,简称:HTTPS)是一种通过计算机网络进行安全通信的传输协议。HTTPS 经由 HTTP 进行通信,利用 SSL/TLS 来加密数据包。HTTPS 的主要目的是提供对网站服务器的身份认证,保护交换数据的隐私与完整性
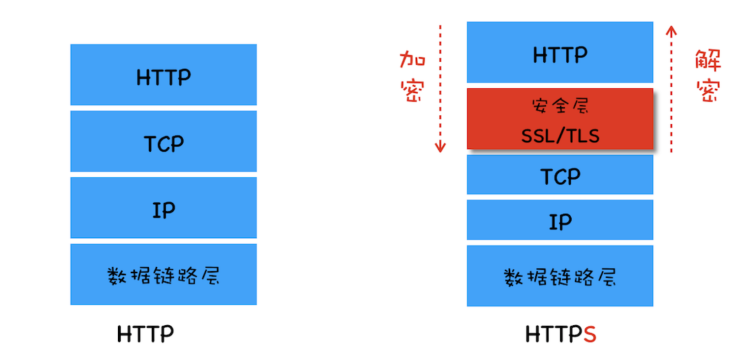
HTTP 协议采用明文传输信息,存在信息窃听、信息篡改和信息劫持的风险,而协议 TLS/SSL 具有身份验证、信息加密和完整性校验的功能,可以避免此类问题发生。
安全层的主要职责就是对发起的HTTP请求的数据进行加密操作 和 对接收到的HTTP的内容进行解密操作。
TLS/SSL 的工作原理
TLS/SSL 全称安全传输层协议(Transport Layer Security), 是介于 TCP 和 HTTP 之间的一层安全协议,不影响原有的 TCP 协议和 HTTP 协议,所以使用 HTTPS 基本上不需要对 HTTP 页面进行太多的改造。
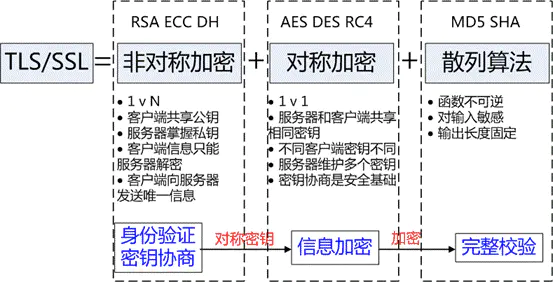
TLS/SSL的功能实现主要依赖三类基本算法:散列函数hash、对称加密、非对称加密。这三类算法的作用如下:
- 基于散列函数验证信息的完整性
- 对称加密算法采用协商的密钥对数据加密
- 非对称加密实现身份认证和密钥协商
散列函数 hash
常见的散列函数有MD5、SHA1、SHA256(其中 MD5、SHA1 已被证实存在碰撞攻击,现行安全场景应使用 SHA-256 及以上)。该函数的特点是单向不可逆,对输入数据非常敏感,输出的长度固定,任何数据的修改都会改变散列函数的结果,可以用于防止信息篡改并验证数据的完整性。
特点:在信息传输过程中,散列函数不能单独实现信息防篡改,由于传输是明文传输,中间人可以修改信息后重新计算信息的摘要,所以需要对传输的信息和信息摘要进行加密。
对称加密
对称加密的方法是,双方使用同一个密钥对数据进行加密和解密。但是对称加密存在一个问题,就是如何保证密钥传输的安全性,因为密钥还是会通过网络传输的,一旦密钥被其他人获取到,那么整个加密过程就毫无作用了。 这就要用到非对称加密的方法。
常见的对称加密算法有 AES-CBC、DES、3DES、AES-GCM等(DES、3DES 已被淘汰,主流推荐 AES-GCM)。相同的密钥可以用于信息的加密和解密。掌握密钥才能获取信息,防止信息窃听,其通讯方式是一对一。
特点:对称加密的优势就是信息传输使用一对一,需要共享相同的密码,密码的安全是保证信息安全的基础,服务器和N个客户端通信,需要维持N个密码记录且不能修改密码。
非对称加密
非对称加密的方法是,我们拥有两个密钥,一个是公钥,一个是私钥。公钥是公开的,私钥是保密的。用私钥加密的数据,只有对应的公钥才能解密,用公钥加密的数据,只有对应的私钥才能解密。我们可以将公钥公布出去,任何想和我们通信的客户, 都可以使用我们提供的公钥对数据进行加密,这样我们就可以使用私钥进行解密,这样就能保证数据的安全了。但是非对称加密有一个缺点就是加密的过程很慢,因此如果每次通信都使用非对称加密的方式的话,反而会造成等待时间过长的问题。
常见的非对称加密算法有RSA、ECC、DH等。密钥成对出现,一般称为公钥(公开)和私钥(保密)。公钥加密的信息只有私钥可以解开,私钥加密的信息只能公钥解开,因此掌握公钥的不同客户端之间不能相互解密信息,只能和服务器进行加密通信,服务器可以实现一对多的通信,客户端也可以用来验证掌握私钥的服务器的身份
特点:非对称加密的特点就是信息一对多,服务器只需要维持一个私钥就可以和多个客户端进行通信,但服务器发出的信息能够被所有的客户端解密,且该算法的计算复杂,加密的速度慢
综合上述算法特点,TLS/SSL的工作方式就是客户端使用非对称加密与服务器进行通信,实现身份的验证并协商对称加密使用的密钥。对称加密算法采用协商密钥对信息以及信息摘要进行加密通信,不同节点之间采用的对称密钥不同,从而保证信息只能通信双方获取。这样就解决了两个方法各自存在的问题
数字证书
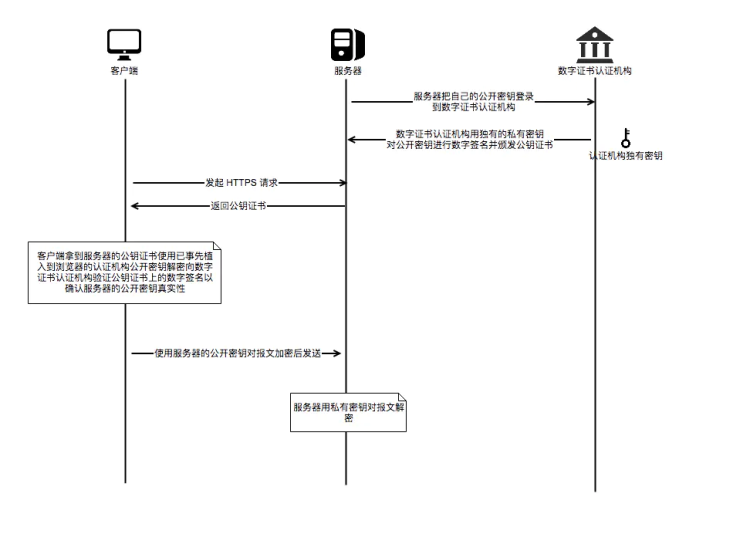
现在的方法也不一定是安全的,因为没有办法确定得到的公钥就一定是安全的公钥。可能存在一个中间人,截取了对方发给我们的公钥,然后将他自己的公钥发送给我们,当我们使用他的公钥加密后发送的信息,就可以被他用自己的私钥解密。然后他伪装成我们以同样的方法向对方发送信息,这样我们的信息就被窃取了,然而自己还不知道。为了解决这样的问题,可以使用数字证书。
首先使用一种 Hash 算法来对公钥和其他信息进行哈希运算,生成一个信息摘要,然后让有公信力的认证中心(简称 CA)用它的私钥对消息摘要加密,形成签名。最后将原始的信息和签名合在一起,称为数字证书。当接收方收到数字证书的时候,先根据原始信息使用同样的 Hash 算法生成一个摘要,然后使用认证中心(CA)的公钥来对数字证书中的摘要进行解密,最后将解密的摘要和生成的摘要进行对比,就能发现得到的信息是否被更改了
这个方法最重要的是认证中心的可靠性,一般浏览器里会内置一些顶层的认证中心的证书,相当于我们自动信任了他们,只有这样才能保证数据的安全
HTTPS 通信(握手)过程
HTTPS 的通信过程如下:
- 客户端向服务器发起请求,请求中包含使用的协议版本号、生成的一个随机数、以及客户端支持的加密方法。
- 服务器端接收到请求后,确认双方使用的加密方法、并给出服务器的证书、以及一个服务器生成的随机数。
- 客户端确认服务器证书有效后,生成一个新的随机数,并使用数字证书中的公钥,加密这个随机数,然后发给服务器。并且还会提供一个前面所有内容的 hash 的值,用来供服务器检验。
- 服务器使用自己的私钥,来解密客户端发送过来的随机数。并提供前面所有内容的 hash 值来供客户端检验。
- 客户端和服务器端根据约定的加密方法使用前面的三个随机数,生成对话密钥,以后的对话过程都使用这个密钥来加密信息。
注:以上是 TLS 1.2 及更早版本(RSA 密钥交换)的典型握手流程。TLS 1.3(RFC 8446,2018 年定稿)已弃用 RSA 密钥交换,改用 (EC)DHE 临时密钥协商,握手缩短至 1-RTT,并支持 0-RTT 会话恢复。
HTTPS 的特点
HTTPS 的优点如下:
- 使用 HTTPS 协议可以认证用户和服务器,确保数据发送到正确的客户端和服务器;
- 使用 HTTPS 协议可以进行加密传输、身份认证,通信更加安全,防止数据在传输过程中被窃取、修改,确保数据安全性;
- HTTPS 是现行架构下最安全的解决方案,虽然不是绝对的安全,但是大幅增加了中间人攻击的成本;
HTTPS 的缺点如下:
- HTTPS 需要做服务器和客户端双方的加密和解密处理,耗费更多服务器资源,过程复杂;
- HTTPS 协议握手阶段比较费时,增加页面的加载时间;
- SSL 证书是收费的,功能越强大的证书费用越高;
- HTTPS 连接服务器端资源占用高很多,支持访客稍多的网站需要投入更大的成本;
- SSL 证书需要绑定 IP,不能在同一个 IP 上绑定多个域名(早期限制;随着 SNI 的普及,同一 IP 托管多个 HTTPS 域名已可行)。
HTTPS 是如何保证安全的?
结合两种加密方式,将对称加密的密钥使用非对称加密的公钥进行加密,然后发送出去,接收方使用私钥进行解密得到对称加密的密钥,然后双方可以使用对称加密来进行沟通。
此时又带来一个问题,中间人问题:
如果此时在客户端和服务器之间存在一个中间人,这个中间人只需要把原本双方通信互发的公钥,换成自己的公钥,这样中间人就可以轻松解密通信双方所发送的所有数据。
所以这个时候需要一个安全的第三方颁发证书(CA),证明服务器的身份,防止被中间人攻击。 证书中包括:签发者、证书用途、使用者公钥、使用者的HASH算法、证书到期时间等。
但是问题来了,如果中间人篡改了证书,那么身份证明是不是就无效了?这个证明就白买了,这个时候需要一个新的技术,数字签名。
数字签名就是用 CA 自带的 HASH 算法对证书的内容进行HASH得到一个摘要,再用 CA 的私钥加密,最终组成数字签名。当别人把他的证书发过来的时候,我再用同样的 Hash 算法,再次生成消息摘要,然后用 CA 的公钥对数字签名解密,得到 CA 创建的消息摘要,两者一比,就知道中间有没有被人篡改了。这个时候就能最大程度保证通信的安全了
HTTP 和 HTTPS 协议的区别
HTTP 和 HTTPS 协议的主要区别如下:
- HTTPS 协议需要 CA 证书,费用较高;HTTP 协议不需要(自 Let's Encrypt 等免费证书服务普及后,证书成本已大幅降低)
- HTTP 协议是超文本传输协议,信息是明文传输的,HTTPS 则是具有安全性的 SSL 加密传输协议
- 使用不同的连接方式,端口也不同,HTTP 协议端口是 80,HTTPS 的协议端口是 443
- HTTP 协议连接很简单,是无状态的;HTTPS 协议是由 SSL 和 HTTP 协议构建的可进行加密传输、身份认证的网络协议,比 HTTP 更加安全